Actualizado el 28 de octubre de 2026 · Guía para empresas en México
Cómo administrar Google Workspace con múltiples empresas
Administrar Google Workspace para varias empresas exige separar tres decisiones: identidad del correo, políticas de uso y autoridad administrativa. Tener dos dominios no crea por sí solo dos organizaciones independientes, y una unidad organizativa no equivale a una razón social.
Esta guía sirve a responsables de grupos empresariales, despachos y equipos compartidos que necesitan decidir cómo ordenar su entorno antes de cambiarlo. El objetivo es un mapa comprensible de responsabilidades, no una receta automática de migración ni una garantía de aislamiento o cumplimiento fiscal.
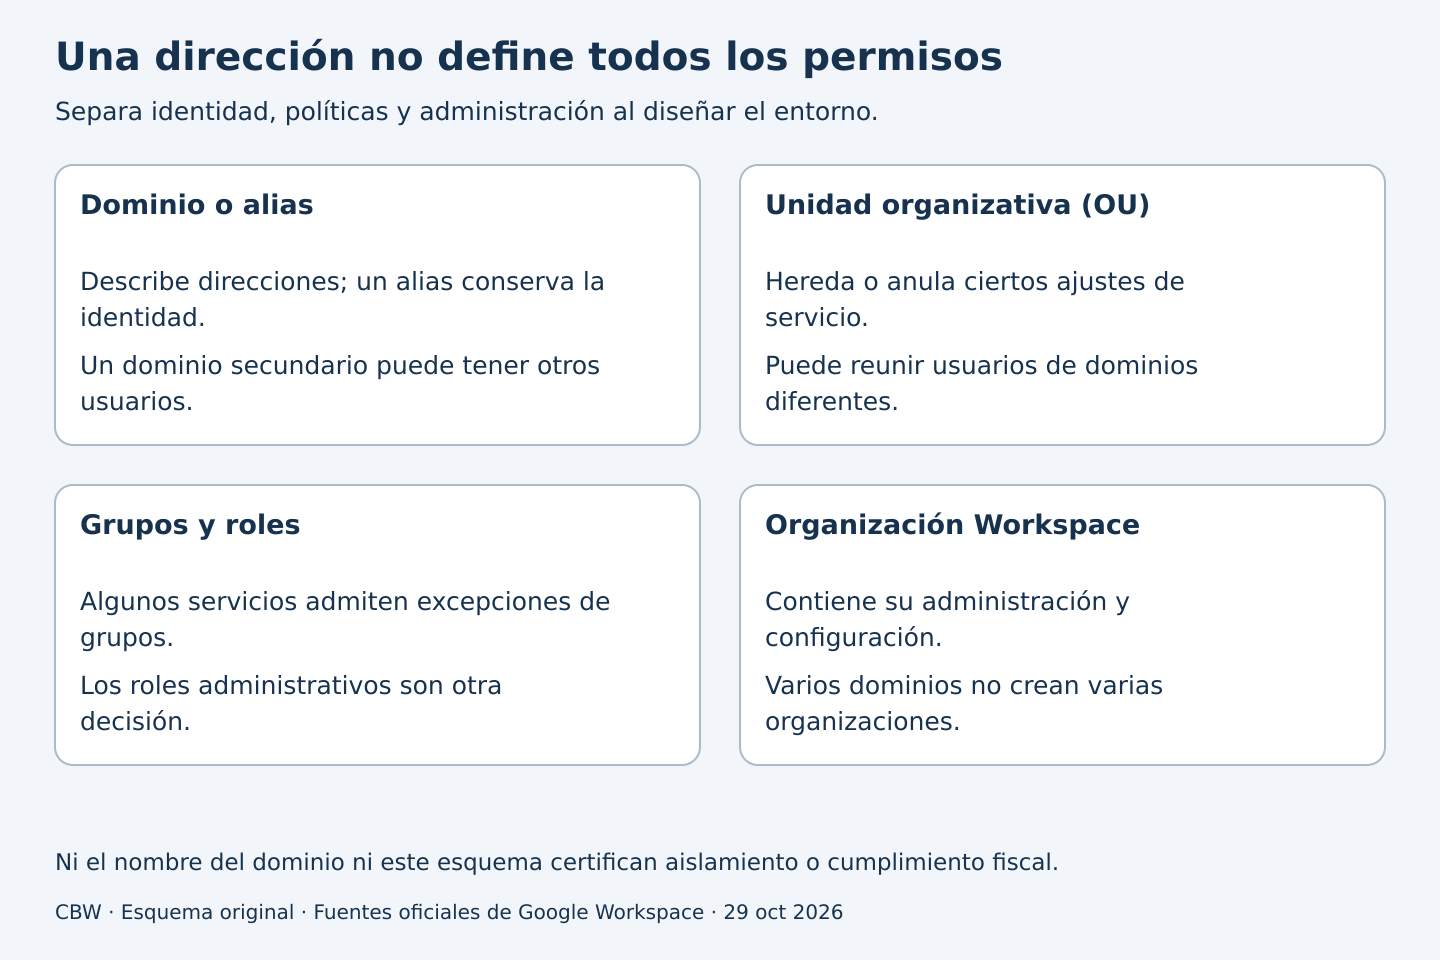
Dominio, alias, unidad, grupo y organización no son lo mismo
- Dominio de alias: aporta direcciones alternativas a identidades existentes; no crea otra persona ni otro buzón independiente por cada dirección. No se utiliza el alias para iniciar sesión.
- Dominio secundario: permite usuarios con direcciones de otro dominio dentro de la misma cuenta de Workspace. No crea automáticamente otra administración independiente.
- Unidad organizativa (OU): organiza la aplicación de determinados ajustes. Un usuario pertenece a una OU, y esta puede heredar o modificar ajustes de su nivel superior.
- Grupo: su función depende del uso. Un grupo de correo no debe confundirse con una OU; ciertos servicios admiten grupos de configuración o de acceso.
- Rol administrativo: define facultades de administración. La falta de un organigrama no convierte a cualquier usuario en administrador.
- Organización independiente: tiene su propio entorno administrativo. Su relación con otras organizaciones, datos compartidos y responsables debe diseñarse expresamente.
Consulta la distinción oficial entre dominio de alias y dominio secundario antes de elegir una identidad. Para las políticas, la referencia es cómo funciona la estructura organizativa.
Explora qué cambia y qué no cambia
El modelo enlazado utiliza una persona ficticia y opciones predeterminadas. Cambia la identidad de correo, la OU y un ajuste didáctico para observar por separado sus efectos. No consulta tu directorio, calcula permisos reales de Drive ni ejecuta cambios.
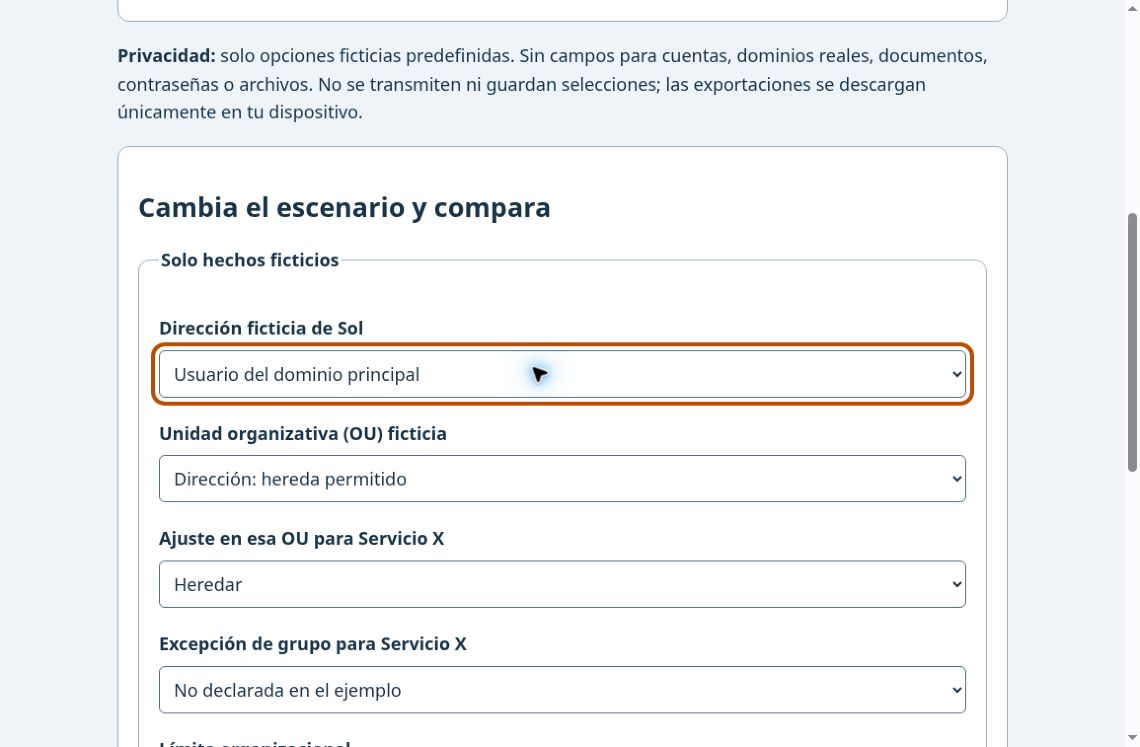
Abrir modelo de identidad y políticas. Recurso educativo independiente enlazado; funciona en tu navegador, con opciones ficticias y sin enviar datos. La explicación esencial de esta guía no depende de JavaScript.
Ejercicio sin herramienta: una dirección no determina la política
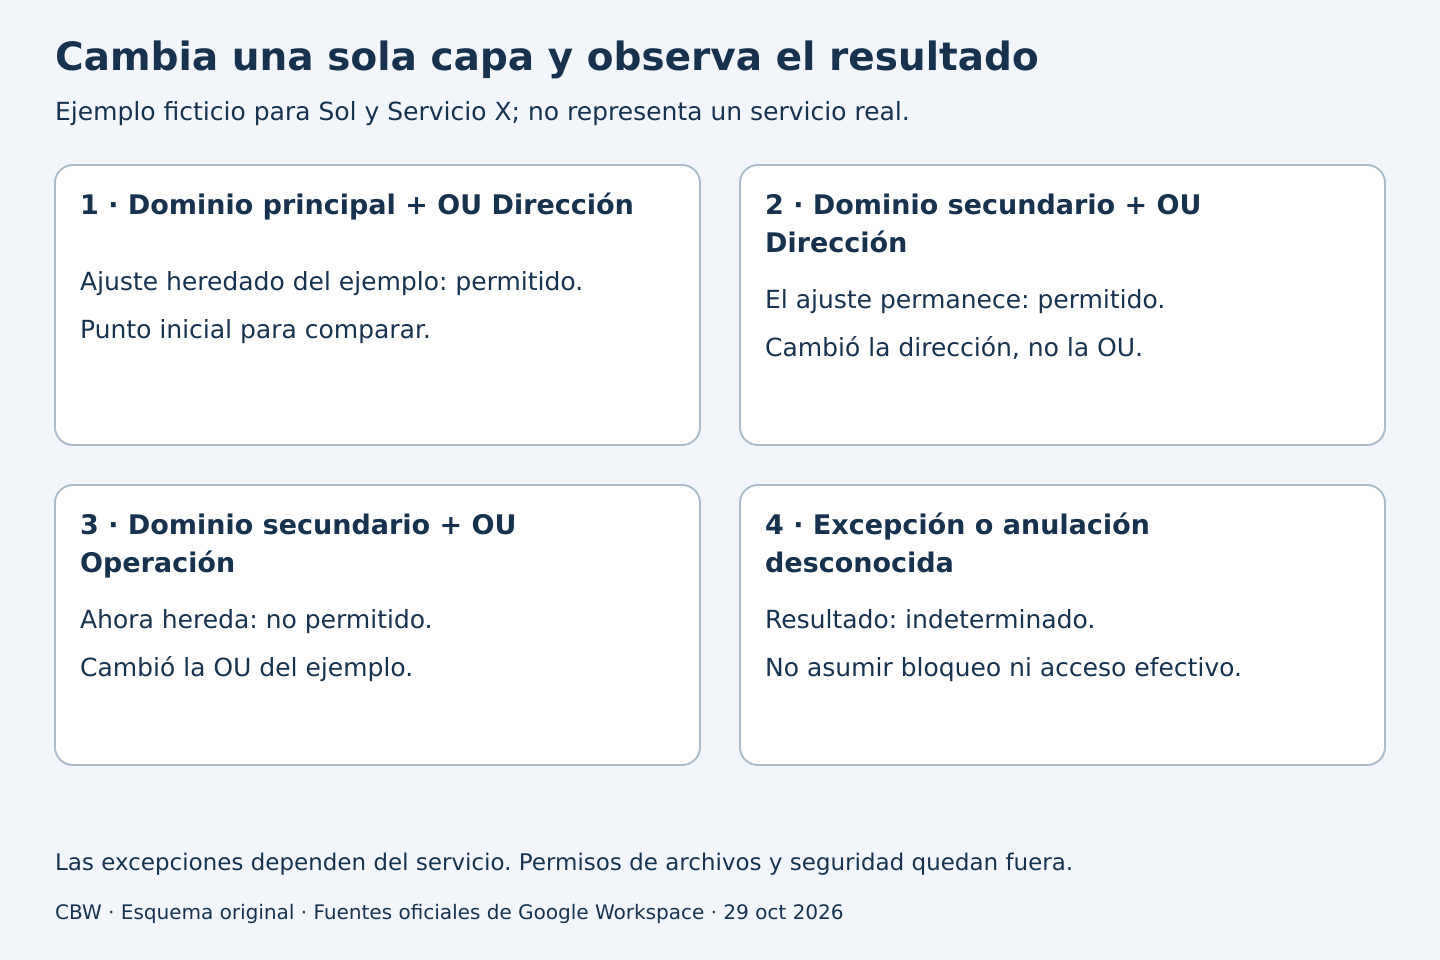
Ejemplo hipotético, no configuración recomendada: una persona de un grupo de empresas está en la OU «Dirección». Para un ajuste didáctico concreto, esa OU hereda «Permitido» del nivel superior y no hay una excepción de grupo aplicable.
- Cambia solo la dirección o su dominio. Si la OU y el ajuste siguen iguales, ese cambio de identidad no modifica por sí mismo la política del ejemplo.
- Cambia la configuración de la OU. Si pasa de heredar a fijar «Bloqueado» para ese ajuste, cambia el resultado del modelo aunque la dirección permanezca igual.
- Introduce una excepción desconocida. Si no conoces la configuración de grupo aplicable, ya no tienes base para afirmar un resultado definitivo.
La prueba enseña a distinguir variables; no demuestra quién puede abrir un archivo. En un entorno real también importan el servicio, la edición, el ajuste concreto, grupos aplicables y permisos del recurso. Un administrador debe contrastar el resultado efectivo en el servicio correspondiente.
Usuarios de dominios diferentes pueden estar en la misma OU. No basta con observar lo que aparece después de «@» para concluir qué política reciben. Google explica estas restricciones en limitaciones de las cuentas con varios dominios.
Una organización compartida o varias: decide por responsabilidades
Modelo compartido: administración común expresamente autorizada
Puede ser razonable cuando las entidades aceptan un mismo gobierno administrativo y procesos coordinados de altas, bajas y soporte. Las direcciones pueden distinguir marcas; las políticas requieren su propio diseño. Antes de adoptarlo, responde quién autoriza cambios, quién atiende incidentes y quién puede administrar cada parte.
El ahorro aparente de tener una sola consola no basta para justificarlo. Si dos responsables tienen expectativas incompatibles sobre control, salida o datos compartidos, esa incompatibilidad debe resolverse antes de configurar usuarios.
Modelos independientes: gestión separada, colaboración deliberada
Conviene evaluarlos cuando se necesita autonomía administrativa entre entidades. Pero separar organizaciones no significa que desaparezcan los riesgos: aún habrá que revisar cómo colaboran, quién conserva cada recurso y cómo se gestionan accesos externos.
Si una persona trabaja para ambas entidades, define qué identidad utiliza en cada tarea, qué licencias y políticas corresponden y cómo se termina cada relación. No presupongas que un alias resuelve dos identidades que requieren gestión independiente.
Tres preguntas que evitan elegir por apariencia
- ¿Solo cambia la marca visible? Evalúa las opciones de dirección sin convertirlas en una promesa de separación administrativa.
- ¿Cambian las reglas de uso dentro de una administración común? Documenta el ajuste y los usuarios afectados; revisa OU y excepciones admitidas por el servicio.
- ¿Cambia quién debe gobernar el entorno? Trata la frontera administrativa como una decisión propia, no como un cambio cosmético de dominio.
Facturación: valida el contrato, no la deduzcas del dominio
Un dominio secundario no permite configurar una dirección de facturación independiente dentro de la misma cuenta, según la documentación de Google. Eso no determina por sí solo cómo debe documentarse un gasto de varias entidades ni garantiza una deducción.
Antes de contratar, cada responsable debe confirmar con su proveedor la entidad contratante, alcance, licencias, periodo y condiciones de cobro. Las obligaciones fiscales y la documentación aplicable se revisan con el área contable o su asesor. Esta guía técnica no sustituye asesoría fiscal o legal y no solicita RFC, identificaciones ni expedientes.
Una ficha de diseño que puedes revisar sin compartir el directorio
Usa nombres ficticios al discutir el modelo fuera de tu organización. Para cada caso, anota estas seis respuestas:
- Identidad: ¿la misma persona necesita otra dirección o una identidad gestionada por separado?
- Autoridad: ¿qué responsable aprueba cambios y quién administra el entorno?
- Política: ¿qué ajuste concreto debe variar, para qué OU y con qué excepciones?
- Colaboración: ¿qué tarea debe ser posible entre equipos y cuál debe impedirse?
- Salida: ¿qué debe ocurrir cuando termina la relación con una persona, entidad o proveedor?
- Prueba: ¿qué resultado observable demostraría que el diseño satisface la tarea, y quién lo verificará?
Por ejemplo, «dos dominios» no responde la cuarta pregunta. «El equipo ficticio A necesita colaborar en el recurso de prueba X, pero no en Y» sí permite diseñar una comprobación. Hazla después con identidades y recursos de prueba autorizados, no con archivos reales de empleados o clientes.
No conviertas una decisión de diseño en una migración improvisada
Si ya existen varias cuentas de Workspace, inventaría primero las dependencias bajo custodia interna. No supongas que basta con agregar un dominio para unirlas: Google no admite una fusión general de cuentas en una sola cuenta multidominio. Cualquier traslado de dominios o datos necesita evaluar opciones específicas, elegibilidad y límites; esta guía no autoriza cancelaciones ni movimientos.
Si el problema actual es que nadie puede administrar, resuelve antes la recuperación del acceso autorizado. Si solo cambia el proveedor comercial, cambiar de partner es otra operación: no equivale a unir organizaciones.
IA: útil para cuestionar un esquema, no para aprobar permisos
Con nombres inventados, una IA puede ayudar a detectar preguntas faltantes en una ficha de diseño. No le entregues directorios, correos de empleados, contratos, expedientes fiscales ni archivos de clientes. Puede confundir dominio con frontera de seguridad o inventar una regla de herencia: verifica la propuesta en documentación vigente y con pruebas autorizadas. La responsabilidad administrativa no se delega en una respuesta automática.
Qué pedir a quien te ayude a implementarlo
Pide un mapa comprensible, responsables identificados, alcance de los ajustes, pruebas de aceptación y documentación para operar sin dependencia innecesaria. Exige por escrito horarios, canales, exclusiones y escalamiento del soporte. No hay evidencia de mejor servicio solo porque la cuota sea mayor.
Si tu equipo puede resolver y verificar el diseño, no necesitas añadir un intermediario. Si necesitas acompañamiento, consulta el servicio de Workspace de Cobalt Blue Web y explica la decisión a resolver sin enviar datos sensibles. Solicita una propuesta de alcance antes de comprar nuevas cuentas o modificar las existentes.