Actualizado el 16 de septiembre de 2026 · Guía para empresas en México
Entregabilidad y protección del dominio
SPF, DKIM y DMARC en Google Workspace: qué revisar antes de cambiar DNS
Estos tres controles ayudan a demostrar que tu dominio envía correo legítimo. Funcionan mejor como un proceso: inventario, publicación, validación y monitoreo.
Qué hace cada registro
SPF
Declara qué servicios están autorizados para enviar correo en nombre de un dominio. Debe representar a los emisores reales, no una lista acumulada de pruebas.
DKIM
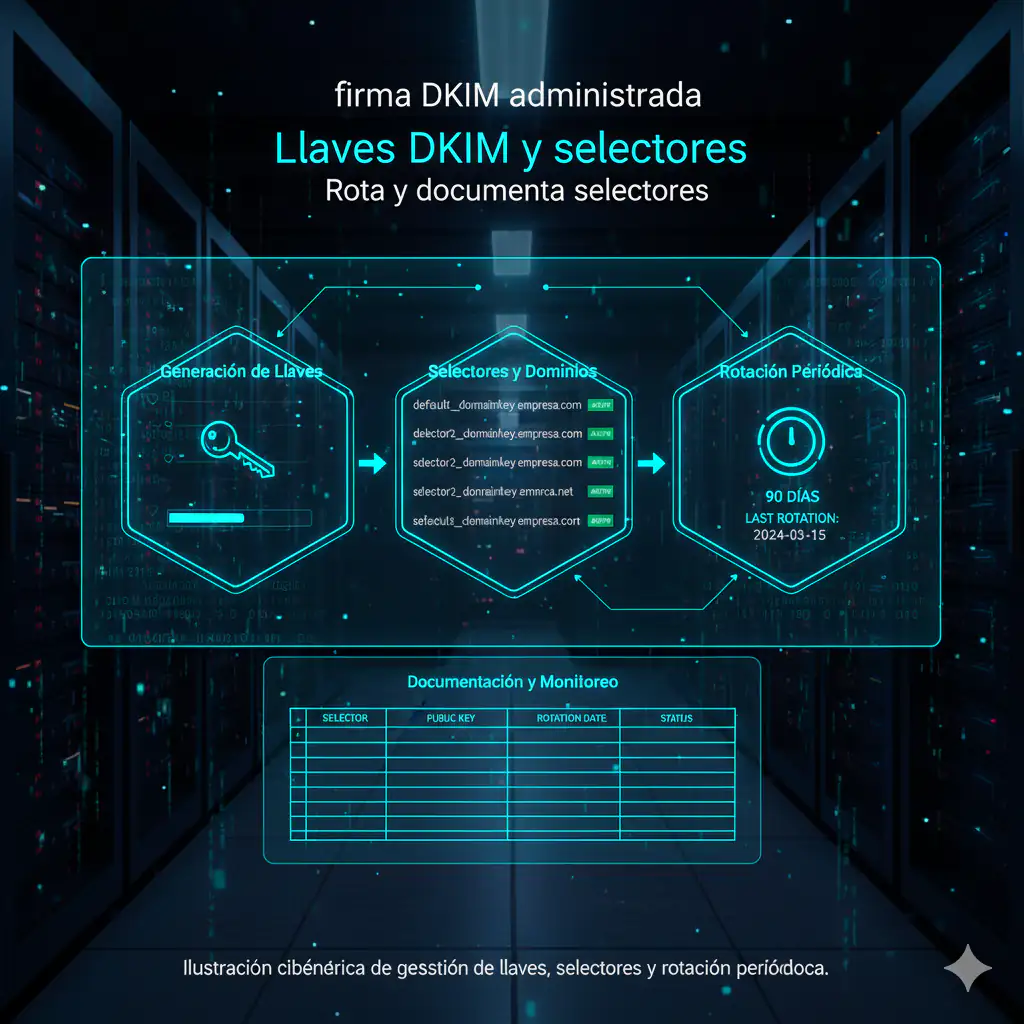
Firma mensajes para que el receptor pueda verificar su origen e integridad. La validación debe comprobarse en correos reales.
DMARC
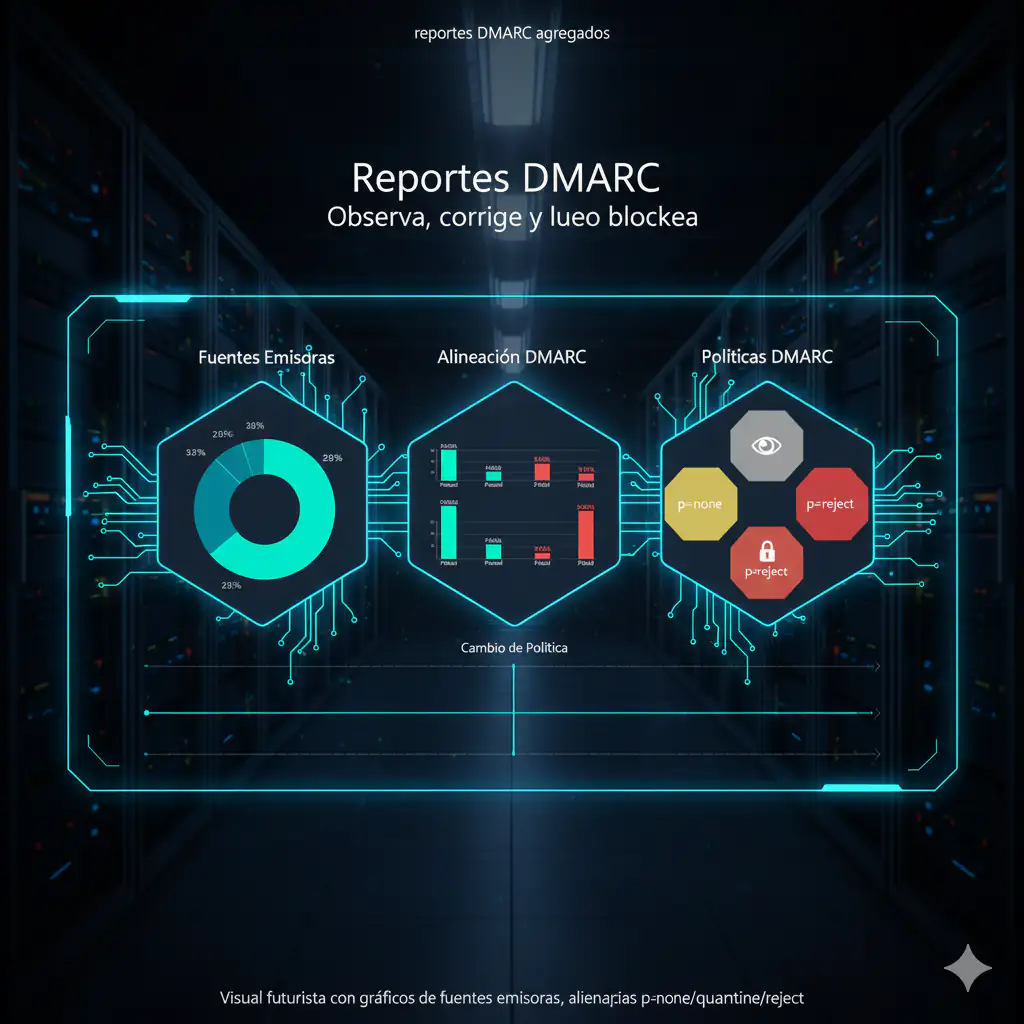
Define cómo tratar fallas de alineación y entrega reportes para detectar emisores no identificados. Se adopta por etapas, no de golpe.
Checklist antes de tocar DNS
- Identifica quién administra DNS y cuándo puede hacer cambios.
- Lista todos los sistemas que envían: Workspace, CRM, facturación, formularios, marketing y aplicaciones.
- Guarda los registros actuales y acuerda una ventana de cambio con responsable.
- Publica y valida DKIM en el dominio que envía.
- Revisa SPF para evitar entradas obsoletas o una configuración que exceda sus límites técnicos.
- Empieza DMARC en modo de observación y analiza reportes antes de elevar la política.
- Prueba envío, recepción y encabezados con destinatarios externos representativos.
Señales de que necesitas revisión
- El correo llega a spam sin causa aparente.
- Hay varios proveedores, subdominios o marcas enviando mensajes.
- Alguien propone aplicar reject sin haber inventariado emisores.
- Se desconoce quién controla DNS o las cuentas de administrador.
- El dominio participa en ventas, cobranza, facturación o comunicación crítica.
La seguridad del correo se conecta con la configuración de Workspace, no la reemplaza. Si vas a mover datos desde cuentas personales, consulta también la guía de migración.
Evita cambios irreversibles sin contexto
Una cuenta nueva puede comprarse de forma directa. Para DNS, migraciones o correo operativo, Cobalt puede revisar el alcance antes de que un ajuste afecte la continuidad.
Hablar de seguridad y correo Ir a la tiendaCómo leer el resultado de una prueba
| Resultado | Qué significa | Acción |
|---|---|---|
| SPF pasa, DKIM falla | El servicio está autorizado, pero la firma no se valida | Revisar selector, publicación y activación |
| DKIM pasa, SPF falla | El mensaje está firmado, pero la ruta de envío no coincide | Inventariar emisor y revisar SPF |
| DMARC falla | No existe alineación suficiente con el dominio visible | Corregir antes de endurecer la política |
| Todo pasa | La autenticación básica está alineada | Monitorear reputación y emisores nuevos |
Bitácora mínima para no romper la autenticación
Registra dominio, servicio emisor, propietario interno, mecanismo de autenticación, fecha de alta y fecha de última prueba. Cada nuevo CRM, formulario o plataforma de facturación debe pasar por este inventario antes de enviar con el dominio corporativo.
Repite pruebas cuando cambies de proveedor, DNS o plataforma de correo. La autenticación no es una configuración de una sola vez: evoluciona conforme aparecen nuevos remitentes.
Preguntas frecuentes
¿DMARC sustituye SPF y DKIM?
No. DMARC se apoya en la alineación de SPF y DKIM y debe implementarse junto con ellos.
¿Puedo poner una política estricta de inmediato?
No es una buena práctica si todavía no identificas a todos los remitentes legítimos. Primero observa, corrige y valida.
¿Esto garantiza que ningún correo llegará a spam?
No. La autenticación es una base importante, pero la entrega también depende de reputación, contenido, destinatarios y otros factores.