SPF
Declara qué servicios están autorizados para enviar correo en nombre de un dominio. Debe representar a los emisores reales, no una lista acumulada de pruebas.
Entregabilidad y protección del dominio
Estos tres controles ayudan a demostrar que tu dominio envía correo legítimo. Funcionan mejor como un proceso: inventario, publicación, validación y monitoreo.
Declara qué servicios están autorizados para enviar correo en nombre de un dominio. Debe representar a los emisores reales, no una lista acumulada de pruebas.
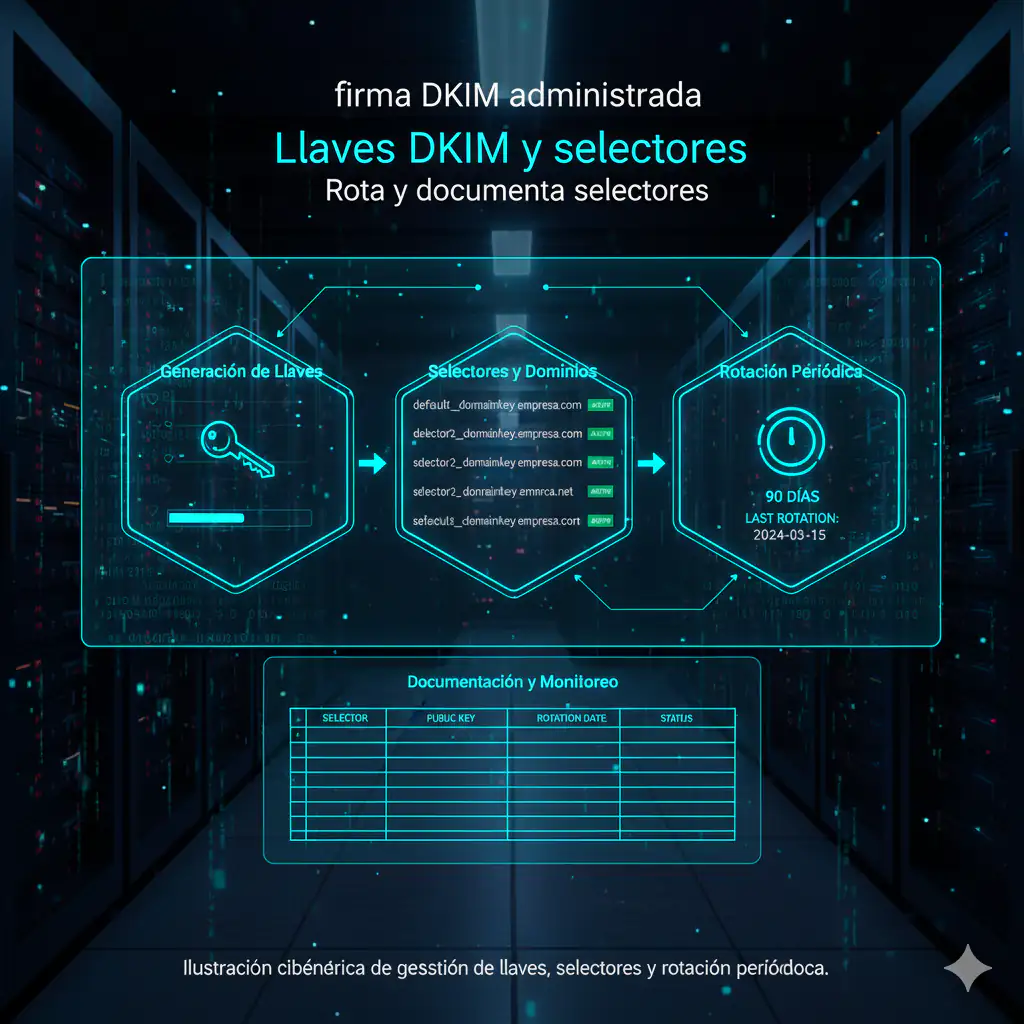
Firma mensajes para que el receptor pueda verificar su origen e integridad. La validación debe comprobarse en correos reales.
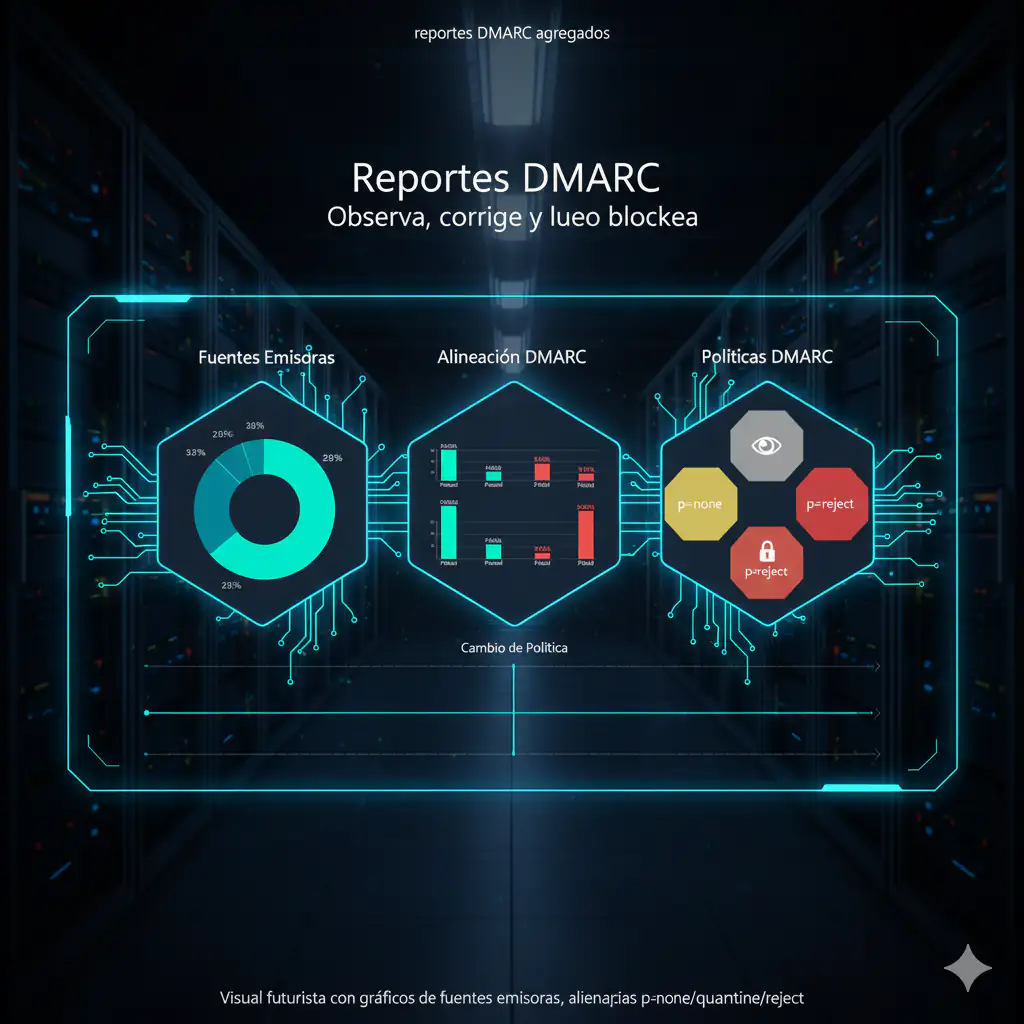
Define cómo tratar fallas de alineación y entrega reportes para detectar emisores no identificados. Se adopta por etapas, no de golpe.
La seguridad del correo se conecta con la configuración de Workspace, no la reemplaza. Si vas a mover datos desde cuentas personales, consulta también la guía de migración.
Una cuenta nueva puede comprarse de forma directa. Para DNS, migraciones o correo operativo, Cobalt puede revisar el alcance antes de que un ajuste afecte la continuidad.
| Resultado | Qué significa | Acción |
|---|---|---|
| SPF pasa, DKIM falla | El servicio está autorizado, pero la firma no se valida | Revisar selector, publicación y activación |
| DKIM pasa, SPF falla | El mensaje está firmado, pero la ruta de envío no coincide | Inventariar emisor y revisar SPF |
| DMARC falla | No existe alineación suficiente con el dominio visible | Corregir antes de endurecer la política |
| Todo pasa | La autenticación básica está alineada | Monitorear reputación y emisores nuevos |
Registra dominio, servicio emisor, propietario interno, mecanismo de autenticación, fecha de alta y fecha de última prueba. Cada nuevo CRM, formulario o plataforma de facturación debe pasar por este inventario antes de enviar con el dominio corporativo.
Repite pruebas cuando cambies de proveedor, DNS o plataforma de correo. La autenticación no es una configuración de una sola vez: evoluciona conforme aparecen nuevos remitentes.
No. DMARC se apoya en la alineación de SPF y DKIM y debe implementarse junto con ellos.
No es una buena práctica si todavía no identificas a todos los remitentes legítimos. Primero observa, corrige y valida.
No. La autenticación es una base importante, pero la entrega también depende de reputación, contenido, destinatarios y otros factores.